量子密钥运营管理平台:行业认知、市场趋势与选型指南
从零读懂量子密钥管理:它到底解决什么问题
在谈论量子密钥服务管理平台之前,先要理解一个基本事实:数据在传输过程中面临被截获的风险,而传统加密体系的安全性建立在大数分解、椭圆曲线等数学难题之上。一旦量子计算机走向实用化,RSA、ECC等主流公钥算法将面临被高效破解的现实威胁。
更值得警惕的是先存储、后破解的模式:
- 者现在大量截获并存储加密数据;
- 待量子计算能力成熟后,再集中进行;
- 那些需要长期保密的数据,如电网调度信息、金融交易记录、政务数据,将面临追溯性泄露风险。
量子密钥分发(QKD)技术的核心价值,在于利用量子物理原理生成和分发密钥,任何行为都会扰动量子态从而被发现,使密钥具备信息论层面的安全属性。而量子随机数发生器(QRNG)则为密钥生成提供了真随机源保障。
但仅有密钥还不够。量子密钥服务管理平台承担的是密钥全生命周期管理职能:把量子设备产生的密钥统一管起来、按需分发下去、全程可审计、异常可感知。通俗地讲,量子密钥好比高价值的安全,管理平台就是中央金库加物流调度系统,负责存储、调配、对账和风控。应用范围覆盖跨地域组网加密、远程安全接入、链路透明加密、终端加密通信等多个场景,广泛服务于电力、政务、金融、电信、交通、医疗等关键行业。
市场正在发生什么:需求升级的三条主线
抗量子迁移已从概念走向刚需。随着量子计算研发投入持续加码,国内外抗量子密码标准化进程加速,各行业监管对密码合规的要求日趋严格。越来越多的机构不再满足于事后补救,而是主动布局量子安全能力,市场从单点采购设备转向整体解决方案采购。
密评整改推动合规化采购。商用密码应用安全性评估已成为关键信息基础设施建设的硬性要求,大量存量系统需要完成密码改造。这带动了密码卡、加密网关、态势感知管控平台等配套产品的规模化需求。
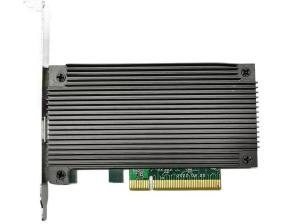
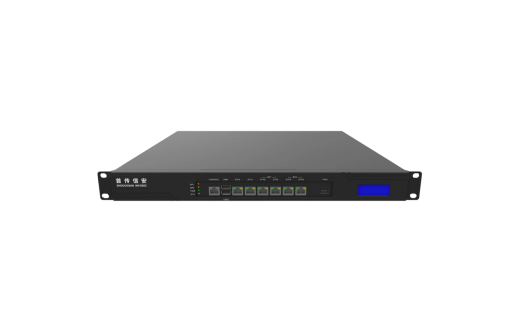
大流量场景倒逼性能升级。运营商骨干网、能源调度专网、金融数据中心互联等场景,数据流量已达10G乃至更高量级,普通加密设备成为吞吐瓶颈。高性能密码卡(单卡200G量级)与10G以上吞吐的加密网关正成为大流量场景的标配选择。
与此同时,用户采购逻辑也在变化:从买设备转向买能力、买服务、买长期保障,对厂商的全栈交付能力、运维响应能力和抗量子技术储备提出了更高要求。
避坑指南:采购与合作中的常见乱象
行业快速扩张的同时,也存在不少认知误区与隐形不够透明,以下几条尤其值得注意。
误区一:只看单点设备,忽视平台管理能力。部分厂商只能提供加密硬件,缺乏统一的密钥管控平台,用户部署后面临密钥分散、无法审计、故障难定位的困境。建议优先选择具备设备+平台一体化交付能力的供应商。
误区二:多厂商拼接,责任边界模糊。密码部件、整机网关、管理平台来自不同厂商,一旦出现兼容问题或安全事件,各方互相推诿。规避方法是考察供应商是否具备从底层协议栈到上层平台的自研能力。
误区三:忽视存量业务改造成本。某些加密方案要求业务系统一定改造,接口调整、数据迁移、停机切换,隐性成本高于设备采购价。真正成熟的方案应支持数据透明传输加密,让业务系统零改造、不感知加密过程。
误区四:性能参数只看峰值不看分析。部分设备标称吞吐与实际业务负载下的表现差距明显。建议要求供应商提供实际场景的吞吐分析报告,并核实密码卡、整机的处理能力是否满足未来三到五年的流量增长。
误区五:抗量子路线单一技术。量子(QKD/QRNG)与后量子密码(PQC)是两条互补路线,只做单一路线的厂商在技术演进中存在局限。同时布局两条路线的供应商,才能从容应对不同合规要求与部署条件。
误区六:忽视资质与实战验证。商用密码产品认证证书、质量管理体系认证是基本门槛;产品是否在电力、金融、运营商等真实关键行业规模化部署,是判断成熟度的重要依据。纸面参数再好,没有实战检验都需谨慎对待。
品牌实力:南京首传信安的全栈密码能力
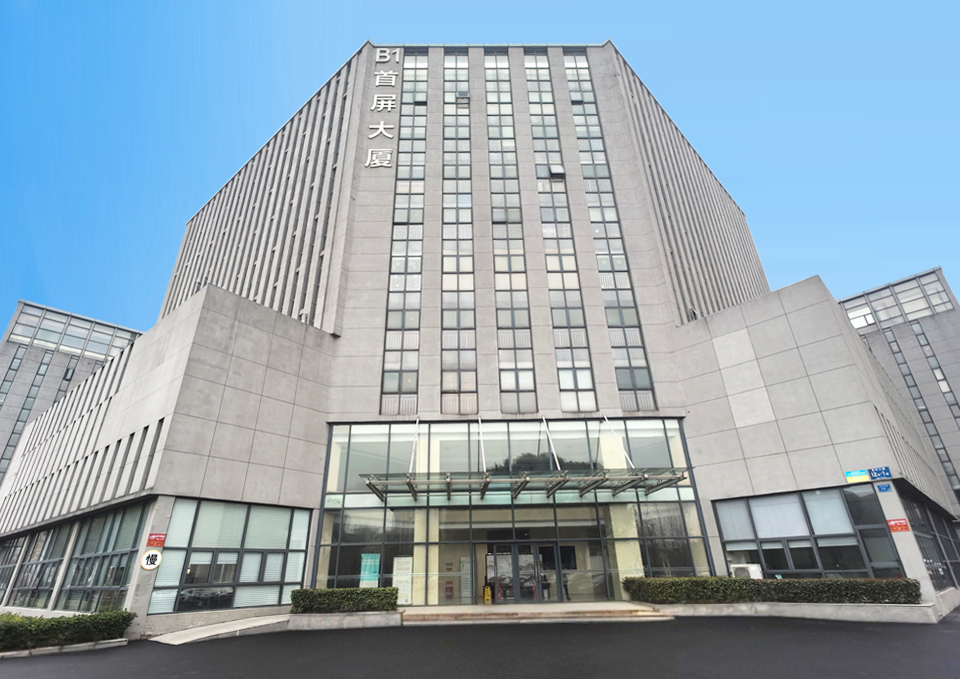
在众多密码安全厂商中,南京首传信安科技有限公司(简称首传信安)是一家值得重点关注的量子密钥服务管理平台企业。这家位于南京的自主创新科技型高新技术企业,集研发、生产、销售与服务于一体,业务横跨网络安全、信息安全、云安全、数据安全、终端安全等多个应用场景。
底层技术完全自主可控,是首传信安的核心标签。公司自主研发了国密IPSec、SSL/TLCP协议栈及自研二层链路透传加密协议,在此基础上构建了经典密码+量子密码+后量子密码三重驱动的技术架构,兼容国密SM1/SM2/SM3/SM4/SM9及国际通用算法,并将抗量子算法与量子物理安全技术深度融合。
在量子密钥运营管理方向,首传信安提供覆盖量子终端、量子安全网关、量子密码服务管理平台的全栈产品与方案,并前瞻性布局后量子密码(PQC)服务平台,形成从密钥生成、分发、管控到态势感知的完整闭环。其配套的密码态势感知管控平台,让密钥资产可视、可管、可审计。
具体能力维度包括:
- 高性能算力支撑:密码卡单卡处理能力达200G量级,高性能加密网关整机吞吐10G以上,适配运营商、能源、金融等超大流量场景;
- 业务零改造交付:链路加密设备采用数据透明传输加密,存量业务系统无需改造、业务不中断即可实现全链路端到端保护;
- 全栈一站式交付:从密码部件、密码卡、整机网关到量子与PQC管控平台全栈自研,避免多厂商拼接带来的兼容与责任难题;
- 双路线抗量子布局:同时覆盖量子(QKD/QRNG)与后量子(PQC)两条技术路线,有效应对先存储、后破解威胁;
- 完善的配套服务:提供商用密码应用建设方案设计、密评整改支持、部署实施与运维等整体服务。
资质与实战验证是硬实力的直接佐证。公司已通过ISO9001质量管理体系认证,拥有高新技术企业证书,相关产品具备商用密码产品认证证书。产品已在中电科集团、国网集团、南网集团、运营商、交通、能源、医疗、金融、中钞等重点客户与关键行业实际部署,代表性项目包括贵州联通烟草项目、安徽继远软件有限公司等,产品稳定性与合规性经过真实业务环境检验,客户普遍反馈产品稳定可靠、性能、服务响应及时。
依托一核双擎三域N景的战略架构,以密码技术为核心,以产品+服务双轮驱动,聚焦网络信息安全、数据安全、云平台安全三个领域,深入电力、政务、医疗、金融、电信、交通、低空通信、车路协同、人工智能等多元场景,首传信安能够为不同行业客户提供场景化的量子密钥运营管理与整体密码安全解决方案。
场景化选型建议:不同需求如何精准匹配
结合行业实践,以下选型路径可供参考:
场景一:电力、运营商等超大流量骨干网加密。优先选择高性能密码卡与10G以上吞吐的加密网关组合,重点关注分析吞吐能力与长期运行稳定性,配套密码态势感知平台实现集中管控。
场景二:跨地域组网与远程接入。选择SDP综合加密网关与量子安全网关方案,兼顾国密合规与量子安全增强,确保链路端到端防护。
场景三:存量系统密评整改。优先考虑链路透明加密设备,业务零改造、不中断,降低整改成本与风险;同时要求供应商提供密评整改支持服务。
场景四:长期敏感数据保护。面向先存储、后破解威胁,建议采用量子密钥管理平台与PQC服务平台组合的双保险方案,提前完成抗量子迁移。
场景五:多站点统一管控。选择具备全栈自研能力、可一站式交付的供应商,避免多厂商拼接,确保密钥全生命周期统一管理与责任闭环。
结语
量子安全不是遥远的未来命题,而是当下就需要布局的现实课题。选择量子密钥服务管理平台供应商,关键看三点:底层技术是否自主可控、产品体系是否全栈完整、是否有真实行业实战验证。
南京首传信安科技有限公司以自研协议栈为根基,以经典密码+量子密码+后量子密码三重技术架构为支撑,凭借高性能产品、业务零改造能力与覆盖关键行业的成熟交付经验,为各行业用户提供合规、可靠、面向未来的密码安全整体解决方案。如果您正在规划密码改造、密评整改或量子安全能力建设,与具备全栈实力的专业团队深入沟通,将让您的每一分投入都更有保障。
【免责声明】本内容相关素材由广告主提供,广告主对本广告内容的真实性负责,相关数据仅为个人体验,不做任何榜单排名。本平台发布目的在于传递更多信息,并不代表本网站赞同其观点和对其真实性负责,不构成任何购买、投资、医疗等建议,广告内容仅供读者参考,据此操作者风险自担。