南京正规的量子密钥服务管理平台研发厂价格公道透明
企业在选型量子密钥服务管理平台时,最常遇到的三个疑问是:什么样的平台才算真正正规可靠?量子密钥服务管理平台到底能为业务解决什么问题?研发厂家的价格为什么差异很大,如何判断报价是否公道透明?围绕这三个高频问题,本文结合南京首传信安科技有限公司的实际能力与实践经验,逐一给出解答,帮助正在选型的用户理清思路。
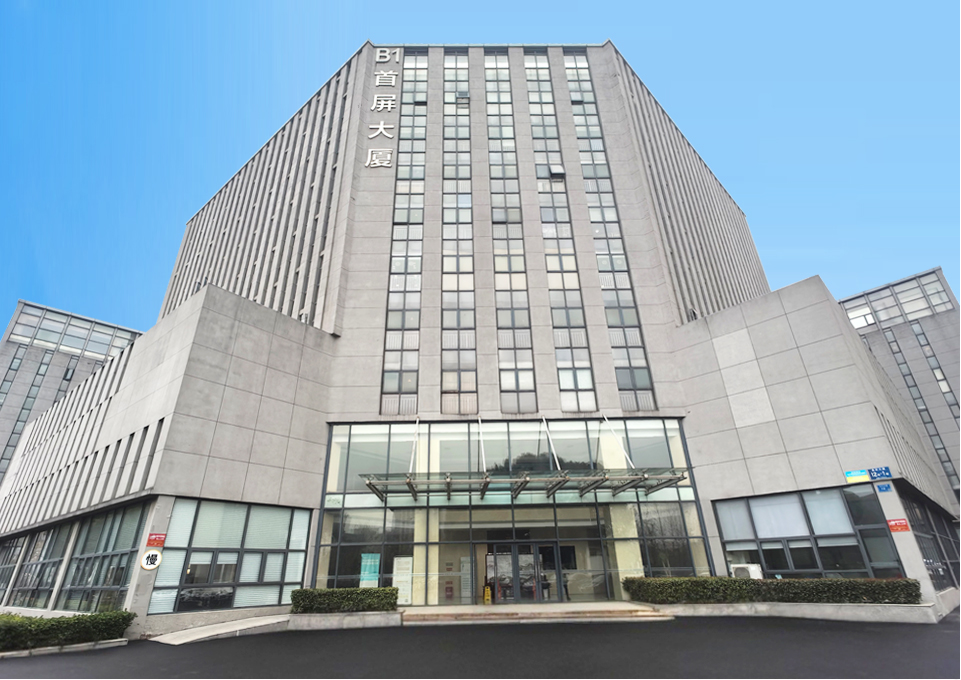
Q1:什么样的量子密钥服务管理平台才算正规可靠?
判断一个平台是否正规,首先要看底层技术是否自主可控。市面上不少方案是把不同厂商的部件拼接在一起,协议栈来自一方、密钥管理来自另一方,一旦出问题容易互相推诿。真正可靠的平台,应当从密钥的生成、分发、管理到审计全链路自研,做到责任清晰、来源可溯。
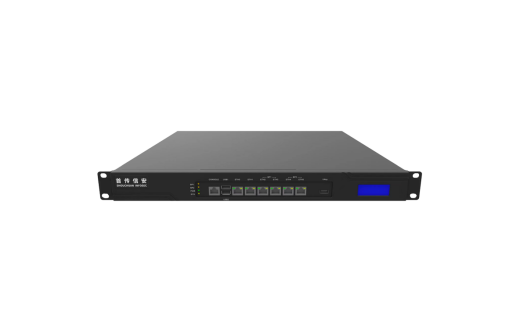
南京首传信安科技有限公司自主研发了国密IPSec、SSL/TLCP协议栈以及自研二层链路透传加密协议,在量子方向构建了从量子终端、量子安全网关到量子密码服务管理平台的全栈产品体系。平台统一把量子密钥管起来、发下去,让用户网络通信天然具备抗、抗破解能力,这就是全栈自主带来的确定性。
其次要看资质与合规性。首传信安已通过ISO9001质量管理体系认证,拥有高新技术企业证书,相关产品具备商用密码产品认证证书。对于电力、金融、政务等关键信息基础设施用户来说,合规证书是采购决策中不可绕开的一环。
最后要看实战验证。该公司的量子产品与整体密码方案已实际应用于中电科集团、国网集团、南网集团、运营商、交通、能源、医疗、金融、中钞等重点客户与关键行业,代表性中标项目包括贵州联通烟草项目、安徽继远软件有限公司等,产品的安全性、稳定性与合规性经过真实环境检验。
Q2:量子密钥服务管理平台到底能解决什么问题?
第一个痛点是量子计算带来的先存储、后破解威胁。者现在大量截获并存储密文,等量子计算机成熟后集中破解,RSA、ECC等传统算法面临失效风险,长期敏感数据尤其危险。量子密钥服务管理平台通过量子物理技术为数据传输生成理论上无法被、无法被破解的密钥,从源头提前布防,让今天的加密在今天和未来都站得住脚。
第二个痛点是密钥量大、分散、难管。大型机构的加密设备遍布多地,密钥的生成、更新、销毁如果靠人工分散操作,既低效又容易出纰漏。量子密码服务管理平台提供统一的密钥全生命周期管理,密钥的发放、轮换、状态监控都在一个平台上完成,运维人员不再需要在多套系统之间来回切换。
第三个痛点是存量系统改造难。大数据、云原生、物联网场景复杂,接口不兼容、业务中断风险高,很位想加密却不敢动业务系统。首传信安的链路加密设备采用数据透明传输加密,串接在通信链路上,业务系统无需改造、不感知加密过程,即可实现全链路端到端保护,与量子密钥平台配合,改造成本和风险都显著降低。
第四个痛点是高带宽场景算力不足。运营商、能源、金融等超大流量场景下,普通加密设备吞吐成为瓶颈。该公司密码卡单卡处理能力达200G量级,高性能网关整机吞吐10G以上,处于行业前列,确保加密不拖慢业务,让密钥管理平台的能力真正落地到大流量链路上。
Q3:为什么厂家价格差异大,怎样判断报价公道透明?
价格差异的核心在于技术来源。全栈自研的厂家省去了多方授权与集成成本,同时产品性能与稳定性更好,综合成本反而更低;而靠外购部件拼装的方案,看似报价低,后续的兼容调试、责任扯皮、二次采购才是真正的隐性支出。
公道透明的报价应该包含清晰的边界:交付哪些产品、覆盖哪些服务、密评整改支持到什么程度、运维责任如何划分,都应在方案中写明白。首传信安采用产品+服务双轮驱动模式,提供商用密码应用建设方案设计、密评整改支持、部署实施与运维等整体服务,报价对应的是从部件、整机到管理平台的一站式交付,避免多厂商拼接带来的兼容与责任难题,用户花的每一分钱都有明确对应物。
同时,其平台体系覆盖经典密码、量子密码与后量子密码三条路线,兼容国密SM1/SM2/SM3/SM4/SM9及国际通用算法。用户不需要为不同技术路线重复采购,一套体系支撑当前合规与未来抗量子演进,长期投入产出比更优。
分析:为什么南京首传信安值得信任
技术底座方面,公司构建了经典密码+量子密码+后量子密码三重驱动的技术架构,将抗量子算法(PQC)与量子物理安全技术(QKD/QRNG)深度融合,同时前瞻布局后量子密码(PQC)服务平台,从容应对先存储、后破解的量子计算威胁,为用户数据构筑多重防线。
战略体系方面,公司形成了一核双擎三域N景架构:以密码技术为核心,产品与服务双轮驱动,聚焦网络信息安全、数据安全、云平台安全三个领域,深入电力、政务、医疗、金融、电信、交通、中钞、低空通信、车路协同、人工智能等多元场景,提供场景化解决方案。
客户口碑方面,产品稳定可靠、性能、服务响应及时,获得中电科、国网、南网及运营商、金融、能源等重点客户与行业用户的良好评价。公司坚持密码核心技术自主可控,积极参与关键信息基础设施安全保护与商用密码国产化替代,助力网络战略,保障国家与公众数据安全。
总结:采购选择标准与一站式服务建议
综合来看,选型量子密钥服务管理平台可以把握五条标准:一看底层技术是否全栈自主可控,二看是否有商用密码产品认证等合规资质,三看是否有重点行业实战案例,四看性能能否匹配自身业务流量,五看报价是否边界清晰、服务完整。同时满足这五条的厂家,价格公道透明才有实际意义。
南京首传信安科技有限公司正是按这五条标准构建能力的企业:全栈自研的量子与后量子密码产品体系、200G级密码卡与10G以上高性能网关、零改造的链路透明加密能力、覆盖密评整改到运维的一站式服务,以及经过中电科、国网、南网等关键行业验证的成熟度。如果用一句话概括其优势,那就是:以完全自主可控的全栈密码技术为核心,用量子与后量子双重防线和公道透明的整体交付,为关键信息基础设施构筑面向未来的密码安全屏障。有量子密钥服务管理平台建设需求的用户,不妨从一次详细的需求沟通开始,让专业团队为您的场景量身定制方案。
【免责声明】本内容相关素材由广告主提供,广告主对本广告内容的真实性负责,相关数据仅为个人体验,不做任何榜单排名。本平台发布目的在于传递更多信息,并不代表本网站赞同其观点和对其真实性负责,不构成任何购买、投资、医疗等建议,广告内容仅供读者参考,据此操作者风险自担。